أكبر عيب في بطاقات ICODE SLIX ومتى ينبغي تجنبها
May 27, 2026 2 التعليقاتتتمتع بطاقات ICODE SLIX بسمعة خاصة في عالم RFID. فبعض المشترين يتعاملون معها كخيار ذكي تقريباً لأي مشروع يعمل بتردد 13.56 MHz، لأنها سهلة القراءة، معروفة في السوق، ومدعومة على نطاق واسع من قارئات ISO 15693. وفي المقابل، يستبعدها مشترون آخرون بسرعة لأنهم يسمعون أن الشرائح الأحدث توفر مستوى أمان أعلى وخيارات ذاكرة أكثر تقدماً. والحقيقة تقع بين الرأيين. بطاقات ICODE SLIX عملية، ناضجة، ولا تزال مفيدة جداً عندما تُستخدم في المكان الصحيح. لكن لها عيباً جوهرياً يجب أن يفهمه المشتري قبل تنفيذ طلبية كبيرة: فهي غير مصممة للمصادقة الأمنية عالية الحماية.
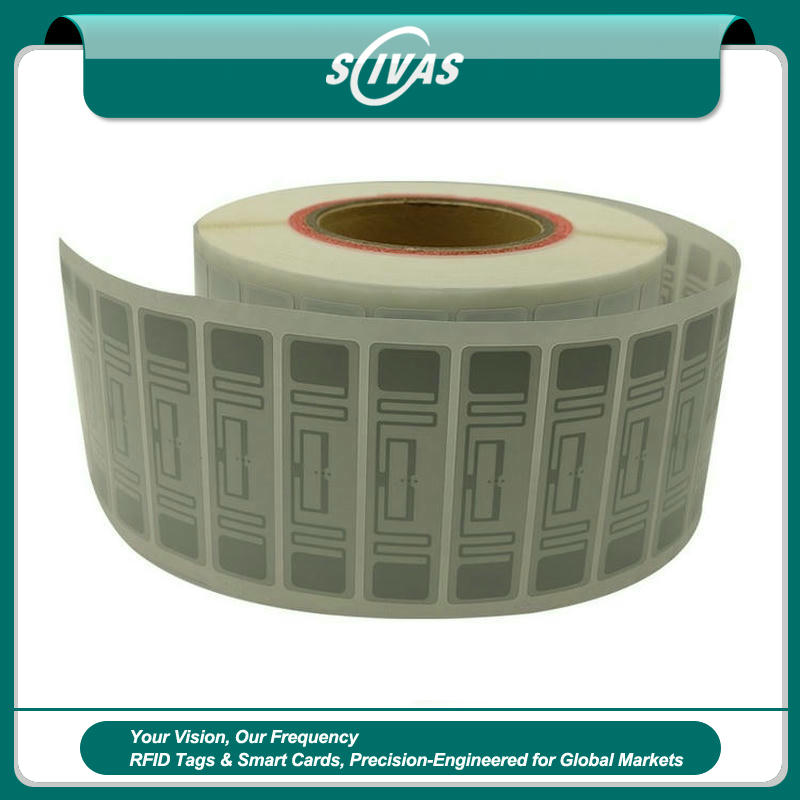
تبدو هذه النقطة بسيطة، لكنها تسبب أخطاء حقيقية في قرارات الشراء. كثيراً ما يتم اختيار بطاقات ICODE SLIX لأنها توفر مسافة قراءة أطول من كثير من بطاقات ISO 14443 ضمن فئة التردد العالي نفسها. ويمكن قراءتها عبر قارئات HF RFID المتوافقة من مدى أكثر راحة، خصوصاً عندما يكون حجم الهوائي، وقدرة القارئ، وبيئة التشغيل مصممة بشكل جيد. وهذا يجعلها جذابة للمكتبات، والأرشيف، وتتبع المستندات، وفرز الملابس، وتعريف الأصول، والتحكم في مراحل العمل الصناعية، ووضع العلامات على مستوى القطعة. تبدأ المشكلة عندما يخلط البعض بين أداء القراءة الجيد ومستوى الأمان القوي. فالبطاقة التي تُقرأ بسهولة ليست بالضرورة بطاقة آمنة.
تنتمي ICODE SLIX إلى عائلة بطاقات ISO 15693 بطاقات الجوار. وهذا يعني أنها مصممة للتعريف وتبادل البيانات على مسافة عملية، وليست مصممة لنوع التحكم في الوصول المشفر الذي تحتاجه كثير من المنشآت الحديثة. بعض إصدارات ICODE والمنتجات القريبة منها تتضمن خصائص كلمة مرور أو وظائف خصوصية، وقد تكون هذه الميزات مفيدة في بعض سير العمل. لكن ICODE SLIX التقليدية لا ينبغي التعامل معها كبطاقة MIFARE DESFire، أو كاعتماد آمن للتحكم في الوصول، أو كبطاقة ذكية بمستوى الدفع. إذا كان المشروع يعتمد على منع النسخ، أو إيقاف القراءة غير المصرح بها، أو حماية البيانات الحساسة، أو إثبات أن البطاقة أصلية عبر مصادقة متبادلة قوية، فإن ICODE SLIX غالباً ليست نقطة البداية الصحيحة.
اختار نظام مكتبات مدينة في ولاية أوريغون، يمكن أن نسميه Maplebridge Public Library، بطاقات ICODE SLIX للمكتبة وملصقات الكتب لسبب منطقي. كان الهدف هو التعريف السريع للعناصر، وتسهيل الإعارة الذاتية، وتحسين إدارة الرفوف. لم تكن المكتبة تخزن بيانات المستفيدين الخاصة مباشرة على علامات الكتب. كانت العلامة تحمل في الأساس معرّفاً للعنصر مرتبطاً بقاعدة بيانات المكتبة. في هذه البيئة، لم يكن أكبر ضعف في البطاقة مشكلة قاتلة لأن مخاطر النظام كانت مضبوطة. كان الموظفون يدركون أن علامة RFID تعمل كفهرس، لا كخزنة. وهذا استخدام صحي لتقنية ICODE SLIX.
وقد تصبح الشريحة نفسها خياراً ضعيفاً عندما يتغير الاستخدام بينما يبقى التفكير كما هو. حاول مركز تدريب خاص في برلين باسم Solara Campus استخدام بطاقات ICODE SLIX للوصول إلى الفصول، وتسجيل الحضور، وإعارة المعدات، وأرصدة الوجبات المدفوعة. أعجب فريق المرافق بمدى القراءة والسعر. لكن المشكلة أن رقم البطاقة أصبح يحمل صلاحيات كبيرة داخل النظام. فإذا تم نسخ معرّف البطاقة أو إساءة استخدامه، لم تكن لدى النظام قدرة كافية على التحقق مما إذا كانت البطاقة المادية أصلية فعلاً. وبعد مراجعة أمنية، أبقى Solara على ICODE SLIX لملصقات المعدات وتتبع مواد التدريب المطبوعة، لكنه نقل وظائف دخول الموظفين وأرصدة الوجبات إلى بطاقات ذكية آمنة ذات مصادقة أقوى. لم تكن البطاقة سيئة. لقد طُلب منها فقط أن تؤدي وظيفة غير مناسبة لها.
هذا هو أكبر فخ عند الشراء.
بطاقات ICODE SLIX سهلة القراءة، سهلة الدمج، ومن السهل الإعجاب بها أثناء العرض التجريبي. يمرر المشتري البطاقة، يرى الرقم يظهر بسرعة، ويظن أن التقنية جاهزة. لكن الأمان لا يظهر في عملية مسح بسيطة. فالاعتماد الضعيف قد يُقرأ بشكل ممتاز. ومعرّف UID المنسوخ قد يبدو طبيعياً أمام برنامج مصمم بشكل ضعيف. والذاكرة غير المحمية قد تجتاز اختباراً أساسياً. وعندما تصبح المخاطر واضحة، قد يكون المشروع قد أصدر بالفعل آلاف البطاقات.
بالنسبة للمشترين الذين يبحثون عن بطاقات ICODE SLIX، أو بطاقات ISO 15693 RFID، أو بطاقات HF RFID بعيدة القراءة، أو بطاقات 13.56 MHz RFID، أو مورد بطاقات ICODE SLIX، فالسؤال العملي ليس ما إذا كانت ICODE SLIX تعمل أم لا. فهي تعمل جيداً في تطبيقات كثيرة. السؤال العملي هو ما إذا كان المشروع يحتاج إلى تعريف أم إلى مصادقة. التعريف يعني أن النظام يقرأ معرّفاً ثم يبحث عنه. أما المصادقة فتعني أن النظام يتحقق من أن الاعتماد حقيقي ومصرح له بتنفيذ إجراء معين. ICODE SLIX مريحة في عالم التعريف. لكنها أقل ملاءمة عندما يجب أن تعمل البطاقة كدليل آمن على الهوية.
استخدمت شركة توزيع قطع غيار في بولندا باسم Norland Components بطاقات ICODE SLIX مثبتة على صواني انتقاء قابلة لإعادة الاستخدام. كان العمال ينقلون الصواني بين الاستلام، وفحص الجودة، والتغليف. وكان قارئ HF ثابت عند كل محطة عمل يلتقط معرّف الصينية ويحدث شاشة الإنتاج. لم يكن أحد يهتم إذا كان معرّف الصينية سرياً. فبطاقة الصينية لم تكن تفتح باباً آمناً أو توافق على معاملة مالية. جاءت القيمة من القراءة الموثوقة وسهولة الدمج مع محطات العمل. اختبرت Norland علامات UHF أيضاً، لكن المسافة القصيرة في محطة العمل ومنطقة القراءة المضبوطة جعلا بطاقات ISO 15693 RFID أسهل في الإدارة. في ذلك المشروع، لم تكن ICODE SLIX مقبولة فحسب، بل كانت خياراً منطقياً.
جاءت قصة مختلفة من مجموعة عيادات خاصة صغيرة في ميلانو باسم Portwell Medical Rooms. أرادت العيادة بطاقات للمرضى يمكنها تعريف سجلات المواعيد ودعم تسجيل الوصول عند الاستقبال. كان فريق الشراء قريباً من اختيار ICODE SLIX لأن مدى القراءة بدا مريحاً على المكتب. أوقف مدير تقنية المعلومات الطلب بعد أن سأل عن المعلومات التي ستُربط بالبطاقة، وما إذا كان الموظفون قد يستخدمونها لاحقاً لدخول غرف العلاج. اختارت العيادة منصة بطاقات أكثر أماناً لهوية المرضى، واستخدمت رمز QR مطبوعاً كخيار احتياطي يدوي. كانت ICODE SLIX مناسبة لتتبع الملفات أو صناديق العينات، لكنها لم تكن مناسبة كاعتماد رئيسي لهوية المرضى في بيئة منظمة.
الذاكرة مجال آخر يجب أن تكون فيه التوقعات واقعية. توفر بطاقات ICODE SLIX ذاكرة مستخدم كافية لكثير من مهام التعريف وإدارة العناصر، لكنها ليست مصممة لتخزين كميات كبيرة من البيانات. المشترون المحترفون يتجنبون تخزين المعلومات الحساسة أو المعقدة على البطاقة نفسها. فهم يخزنون معرّفاً فريداً على البطاقة، ويحتفظون بالبيانات المهمة في النظام الخلفي. هذا الأسلوب يجعل استبدال البطاقة أسهل، وإدارتها أبسط، ومخاطر فقدانها أقل. وعندما يعد مورد بأن بطاقة RFID تستطيع تخزين كل شيء، ينبغي للمشتري أن يتوقف ويسأل: هل يجب فعلاً أن تخزن كل شيء؟
استخدم Baystone Museum، وهو مرفق لتخزين الأعمال الفنية في اسكتلندا، بطاقات ICODE SLIX لتتبع صناديق الأرشيف. كانت كل بطاقة تحمل معرّف الصندوق، ورمز فئة المجموعة، وعلامة حالة المناولة. أما السجل التفصيلي للعمل الفني فكان يبقى في قاعدة بيانات المتحف. جعل ذلك عمليات الجرد أسهل لأن الموظفين استطاعوا مسح الصناديق دون فتحها، بينما لم تكشف العلامة عن قيم التأمين الحساسة أو ملاحظات المتبرعين. كما أبقى المتحف التحكم في الوصول منفصلاً. فقد استخدمت شارات الموظفين اعتماداً آمناً مختلفاً. هذا الفصل حافظ على كفاءة سير عمل الأرشيف دون الادعاء بأن علامة ISO 15693 أداة أمنية كاملة.
يمكن أن يكون مدى القراءة ميزة ومشكلة في الوقت نفسه. يختار المشترون غالباً ICODE SLIX لأنهم يريدون قراءة HF أكثر تسامحاً. وهذا قد يساعد عندما تكون العلامات داخل الملفات، أو مثبتة على الصواني، أو موضوعة على كتب المكتبة، أو ممسوحة عند بوابة. لكن البطاقة التي يمكن قراءتها بسهولة أكبر قد تُقرأ أيضاً عندما لا يقصد المستخدم ذلك، بحسب البيئة. وإذا كانت عدة بطاقات قريبة من بعضها، تصبح خصائص مقاومة التصادم وضبط القارئ مهمة. وإذا كانت البطاقة تحمل بيانات حساسة، فإن خطر القراءة العارضة يصبح أكثر جدية. مرة أخرى، ليست المشكلة أن مدى القراءة سيئ. المشكلة أن مدى القراءة يجب أن يناسب سير العمل.
استخدمت Ridgeway Linen Services في مانشستر بطاقات ICODE SLIX على حزم الملابس في خط فرز مغسلة مستشفى. احتاج النظام إلى قراءات HF من مسافة قصيرة إلى متوسطة، وكانت البطاقات توضع في حوامل حزم قابلة لإعادة الاستخدام بدلاً من خياطتها داخل كل قطعة ملابس. ساعد سلوك القراءة الأطول في HF الموظفين على تمرير الحزم بسرعة عبر محطات الفحص. وكانت البطاقات تحمل معرّفات الحزم فقط. وعندما سأل أحد المستشفيات لاحقاً عما إذا كان يمكن استخدام البطاقات نفسها لدخول خزائن الموظفين، رفضت Ridgeway وأوصت باعتماد وصول منفصل. هذا القرار منع خطأ شائعاً: توسيع استخدام علامة تشغيلية جيدة إلى دور أمني لم تُصمم له أصلاً.
التحكم في الوصول هو المجال الذي يتطلب أكبر قدر من الحذر.
لا تزال منشآت كثيرة قديمة تستخدم أرقام بطاقات بسيطة لفتح الأبواب، ولذلك يظن بعض المشترين أن أي بطاقة RFID ذات معرّف قابل للقراءة يمكن أن تصبح بطاقة وصول. تقنياً، قد يستطيع النظام تسجيل UID الخاص ببطاقة ICODE SLIX، بحسب القارئ ووحدة التحكم. لكن من الناحية الاستراتيجية، لا يعني ذلك أنه يجب فعل ذلك. بالنسبة للأبواب الداخلية منخفضة المخاطر، قد ينجح أسلوب المعرّف البسيط في نقاش ميزانية أساسي. أما في المكاتب، والمختبرات، والمدارس، والمستودعات التي تحتوي على مخزون عالي القيمة، وغرف البيانات، والفنادق، والشقق، أو أنظمة حضور الموظفين المرتبطة بالرواتب، فيصبح من الصعب تبرير المخاطر. يجب أن تدعم بطاقة التحكم في الوصول الآمنة حماية أقوى للاعتماد وقواعد خلفية مناسبة.
وقع مجمع لوجستي في إسبانيا باسم Aster Gate Services في هذا الخطأ مع بطاقات دخول المقاولين. كان المجمع يستخدم قارئات ISO 15693 لعلامات الأصول، وقرر إصدار بطاقات ICODE SLIX للسائقين المؤقتين لدخول البوابة. نجح ذلك أثناء التجربة، لكن فريق الأمن اكتشف لاحقاً أن طريقة رقم البطاقة نفسها تمنح ثقة زائدة لمعرّف بسيط. غيّر المجمع استراتيجية اعتماد البوابة، وأبقى ICODE SLIX فقط لأكياس مستندات المقطورات وعلامات الصيانة. بقيت القارئات في محطات الأصول، لكن التحكم في الوصول انتقل إلى نظام أفضل حماية. وكانت تكلفة تصحيح القرار أقل لأن التجربة لم تتحول بعد إلى نشر كامل.
يوجد أيضاً خلط بين ICODE SLIX وNFC. فكلاهما يعمل ضمن عالم 13.56 MHz، لكن هذا لا يعني أن كل تفاعل مع الهاتف سيعمل بالطريقة التي يتوقعها المشترون. تستطيع بعض الهواتف الذكية قراءة بعض علامات ISO 15693 في ظروف معينة، لكن تجربة NFC تكون عادة أقوى مع علامات متوافقة مع NFC Forum مثل شرائح NTAG عندما يكون الهدف هو النقر بالهاتف. إذا كان المشروع بطاقة تسويق للمستهلكين، أو نقرة للتحقق من المنتج، أو بطاقة أعمال رقمية، أو بطاقة رابط ويب، فقد لا تكون ICODE SLIX الخيار الأفضل. أما إذا كان المشروع لإعارة المكتبات، أو تتبع المستندات، أو قراءة HF صناعية باستخدام قارئات مخصصة، فقد تكون أكثر ملاءمة.
أرادت HelioTech Instruments، وهي شركة خيالية لخدمة الإلكترونيات في تايوان، بطاقة ضمان للعملاء يستطيع الفنيون مسحها بالهواتف وبقارئات مكتب الخدمة. دعت المواصفة الأولى إلى استخدام ICODE SLIX لأن فريق الهندسة كان يستخدم بالفعل ملصقات ISO 15693 داخل الورشة. أثناء الاختبار، كان سلوك الهواتف غير متسق عبر أجهزة العملاء. تغير المشروع إلى بطاقات NFC للتفاعل الموجه للعملاء، وبقيت علامات ICODE SLIX داخل مختبر الإصلاح لصواني القطع. كان هذا الفصل منطقياً. فالشريحة المناسبة لقارئ صناعي مضبوط لا تصبح تلقائياً مناسبة لهواتف المستهلكين.
متى ينبغي للمشترين تجنب بطاقات ICODE SLIX؟
تجنبها عندما يُتوقع من البطاقة توفير دخول آمن للأبواب في منشأة حساسة. وتجنبها عندما يتحكم رقم البطاقة في المال، أو الهوية الطبية، أو اعتماد الرواتب، أو دخول غرف الفنادق، أو الأصول عالية القيمة دون ضوابط إضافية. وتجنبها عندما يتطلب المشروع تشفيراً قوياً، أو مصادقة متبادلة، أو حماية من النسخ. وتجنبها عندما تكون توافقية الهاتف هي تجربة المستخدم الرئيسية ويلزم سلوك متوافق مع NFC Forum. وتجنبها عندما ستخزن البطاقة بيانات حساسة بدلاً من معرّف مرجعي بسيط. وتجنبها عندما لا يستطيع المورد شرح حدود القارئ، والذاكرة، والترميز، والأمان بوضوح.
درست Meadowline Books، وهي سلسلة مكتبات وطنية، استخدام ICODE SLIX لبطاقة عضوية مدفوعة تتيح الخصومات، ودخول الفعاليات، وأرصدة ترويجية مخزنة. أعجب فريق التسويق بالفكرة لأن البطاقة نفسها يمكن قراءتها عند أكشاك الرفوف ونقاط البيع. اعترض فريق الدفع لأن الرصيد الترويجي وهوية العضو يحتاجان إلى ضوابط أقوى. استخدم التصميم النهائي بطاقة آمنة للعضوية المرتبطة بالدفع، وعلامات ICODE SLIX على الرفوف لطاولات اكتشاف الكتب. ظل العملاء يستمتعون بتفاعلات قائمة على النقر داخل المتجر، لكن الوظيفة المالية الأكثر خطورة لم توضع على بطاقة vicinity بسيطة.
توجد أيضاً حالات تكون فيها بطاقات ICODE SLIX بالضبط الأداة البسيطة التي يحتاجها المشتري. بطاقات المكتبات، وبطاقات الأرشيف، وبطاقات تتبع الملفات، وبطاقات إدارة المستندات، وبطاقات العمليات الصناعية، وملصقات المعدات، ومعرّفات الصواني، وبطاقات الفحص، وبطاقات العضوية منخفضة المخاطر القائمة على البحث في قاعدة البيانات، كلها قد تكون مرشحة جيدة. في هذه المشاريع، تعمل البطاقة غالباً كمؤشر إلى قاعدة بيانات. وإذا قرأ شخص ما البطاقة، فإن القيمة المكشوفة لا تسبب ضرراً كبيراً بحد ذاتها. تأتي القيمة التجارية من التعريف السريع والموثوق، لا من الأمان الثقيل.
استخدمت شركة تصنيع أثاث في ولاية كارولاينا الشمالية باسم Cedarline Works بطاقات ICODE SLIX كبطاقات مرافقة لأوامر الإنتاج. كانت كل بطاقة تبقى مع دفعة من مكونات الخزائن أثناء انتقالها عبر القطع، والصنفرة، والتشطيب، والتغليف. كان العمال يمسحون البطاقة عند كل محطة لتحديث الحالة. لم تكن البطاقة تحتوي على عناوين العملاء، أو الأسعار، أو رسومات التصميم. كانت تحمل معرّف إنتاج يفهمه نظام ERP. نجح النظام لأن ICODE SLIX طابقت المهمة: قابلة للقراءة، متينة بما يكفي في شكل بطاقة، وسهلة الترميز. لم تكن ورشة الصنفرة بحاجة إلى بطاقة ذكية عالية الأمان لمرافقة خط الإنتاج.
بالنسبة لفرق الشراء، يبدأ النهج الأكثر أماناً من عاقبة إساءة الاستخدام. إذا نسخ شخص ما رقم البطاقة، أو قرأ البطاقة دون إذن، أو استبدلها بعلامة أخرى، فما الذي سيحدث؟ إذا كانت الإجابة مجرد إزعاج بسيط، فقد تكون ICODE SLIX مناسبة. أما إذا كانت الإجابة وصولاً غير مصرح به، أو خسارة مالية، أو كشف خصوصية، أو خطر سلامة، فاختر اعتماداً أقوى أو صمم ضوابط إضافية. هذا السؤال أكثر فائدة من السؤال عما إذا كانت البطاقة شائعة أو منخفضة التكلفة.
يجب أن يكون الحوار مع المورد محدداً. اسأل ما إذا كانت البطاقة ICODE SLIX، أو ICODE SLIX2، أو ICODE SLIX-S، أو ICODE DNA، أو شريحة ISO 15693 أخرى، لأن هذه الأسماء ليست قابلة للتبادل. واسأل عن حجم الذاكرة، وتنسيق UID، وميزات كلمة المرور، وخيارات الترميز، وتوافق القارئ، وسلوك مقاومة التصادم، وسماكة البطاقة، وطريقة الطباعة، واختبار العينات. إذا كان يجب أن تعمل البطاقة مع قارئ موجود، فأرسل طراز القارئ أو بطاقة اختبار قبل الإنتاج الكمي. وإذا كان للمشروع متطلبات أمنية، فاشرحها بوضوح بدلاً من طلب أرخص بطاقة متوافقة.
أكبر عيب في بطاقات ICODE SLIX ليس ضعف الجودة، ولا ضعف القراءة، ولا قلة الفائدة. العيب هو أن المشترين يتوقعون أحياناً أن تتصرف كبطاقات اعتماد آمنة، بينما من الأفضل فهمها كبطاقات تعريف موثوقة. قد يبدو هذا الفرق تقنياً، لكنه الفارق بين مشروع ناجح وإعادة إصدار مكلفة. استخدم ICODE SLIX عندما يكون تعريف HF بعيد القراءة منطقياً. وتجنبها عندما يجب أن تثبت البطاقة الهوية تحت ضغط أمني.
مشروع RFID الجيد لا يبدأ بالسؤال عن الشريحة الأكثر شهرة. بل يبدأ بالسؤال عما يجب أن يحميه الاعتماد، وما الذي يجب أن يلتقطه القارئ، وكيف سيتعامل المستخدمون مع البطاقة، وما تكلفة الفشل. لا تزال بطاقات ICODE SLIX لها مكان قوي في المكتبات، والأرشيف، والتحكم في المستندات، وتتبع الصواني، وإدارة العمليات، والتعريف منخفض المخاطر. لكنها تصبح مشكلة عندما يتم الخلط بين الراحة والأمان. إذا تذكر المشترون هذه الحقيقة الصعبة، يمكنهم استخدام ICODE SLIX بثقة في المشاريع الصحيحة، والابتعاد عنها قبل أن تسبب مشكلات في الاستخدامات الخاطئة.